
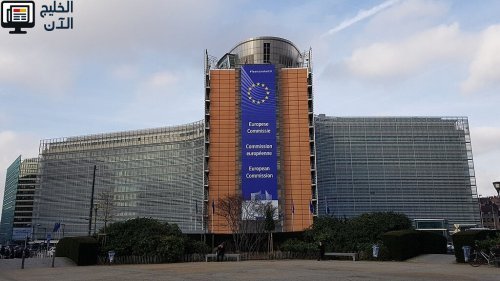
أكدت المفوضية الأوروبية أن الهجوم السيبراني الذي استهدف مقرها نُفذ باستخدام أدوات الذكاء الاصطناعي، وهو الأول من نوعه الذي يعلنه الاتحاد الأوروبي، وقد رُصد لأول مرة في 22 أكتوبر، وأُكد في 26 أكتوبر، ولم يُكشف عنه علناً إلا الخميس 19 نوفمبر، أي بعد نحو 4 أسابيع.
واستمر الهجوم 10 أيام على الأقل، وأُوقفت خلاله تطبيقات داخلية مؤقتاً، بينها نظام «سيسبر» الخاص بكشوف الرواتب وساعات العمل والإجازات، ونظام «ماي بي إم أو» لاسترداد النفقات الطبية، فيما ظل نظام التأمين الصحي المشترك غير متاح حتى 19 نوفمبر، ولم يُعثر على أدلة على اختراق بيانات الموظفين ككل.
وربطت وكالة الاستجابة لطوارئ الحاسوب في مؤسسات الاتحاد النشاط بأداة «أرتكس»، وهي إطار مفتوح المصدر لاختبار الاختراق بالذكاء الاصطناعي نُشر على منصة غيت هاب في يوليو 2026، فيما أصدر مكتب التحقيقات الفيدرالي الأمريكي تحذيراً بشأنها في 13 نوفمبر.
ولم يكشف المتحدث باسم المفوضية توماس رينييه الجهة المسؤولة أو كيفية التنفيذ، ولم يؤكد أن «أرتكس» هي الأداة المستخدمة، كما لم يصل أي طلب فدية، ما يرجح أن الهدف تجسسي أو جمع بيانات.
هجوم بالذكاء الاصطناعي رُصد في أكتوبر
وأخطرت المفوضية المشرف الأوروبي على حماية البيانات، وتشرف الوكالة على أمن نحو 40 ألف موظف في بروكسل، في وقت تواصل فيه التحقيقات لتحديد حجم الاختراق والجهة التي تقف وراءه.


